Το hack των 6,3 δισ. δολαρίων στη Binance: τι έγινε και πώς να προστατέψετε τα κρυπτονομίσματά σας
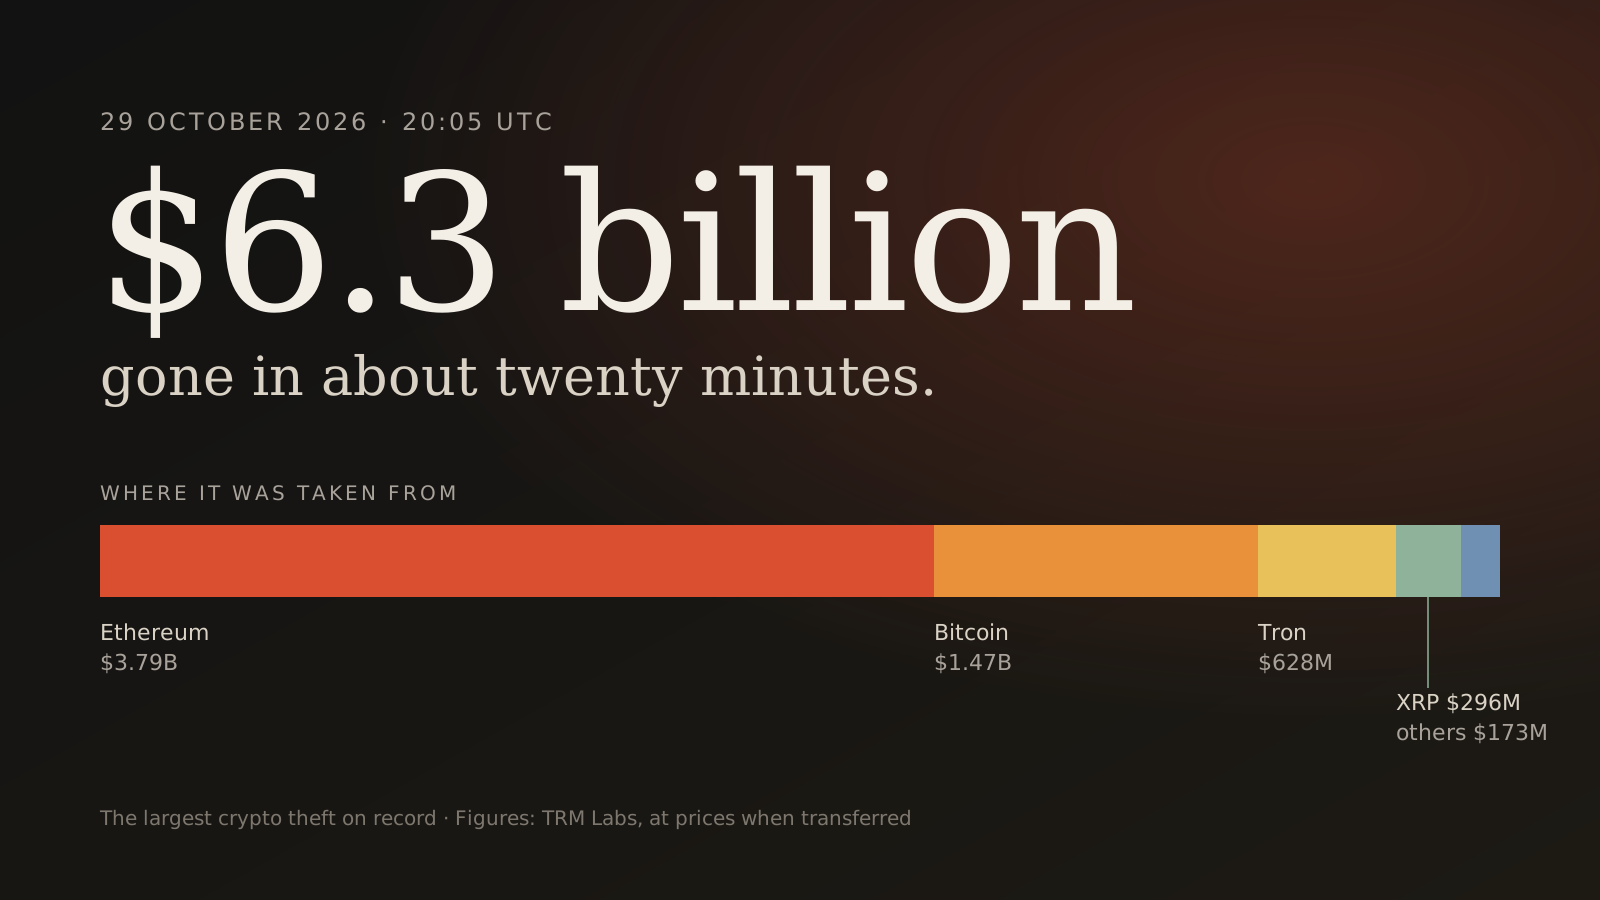
Περίπου 6,3 δισ. δολάρια έφυγαν από τα hot wallets της Binance στις 29 Οκτωβρίου, τα περισσότερα σε είκοσι λεπτά: η μεγαλύτερη κλοπή κρυπτονομισμάτων που έχει καταγραφεί. Το χρονολόγιο, τι είναι επιβεβαιωμένο και τι απλώς ανάλυση, τι σημαίνει για τους πελάτες, και πρακτικοί τρόποι προστασίας.
Τελευταία ενημέρωση: 2 Νοεμβρίου 2026. Η υπόθεση εξελίσσεται ακόμα, και η Binance δεν έχει δημοσιεύσει την πλήρη αιτία.
Το βράδυ της 29ης Οκτωβρίου 2026, επιτιθέμενοι άδειασαν περίπου 6,3 δισεκατομμύρια δολάρια από τα hot wallets της Binance, τα περισσότερα μέσα σε περίπου είκοσι λεπτά. Είναι η μεγαλύτερη κλοπή κρυπτονομισμάτων που έχει καταγραφεί, περίπου τέσσερις φορές το hack των 1,5 δισ. δολαρίων στη Bybit τον Φεβρουάριο του 2025. Ας δούμε τι ξέρουμε πραγματικά, τι δεν ξέρουμε, και τι μπορείτε να κάνετε για να προστατέψετε τα δικά σας κρυπτονομίσματα.
Με λίγα λόγια
- Πόσα: η Binance λέει περίπου 6,3 δισ. δολάρια. Οι εκτιμήσεις διαφέρουν ανάλογα με τον τρόπο τιμολόγησης: Chainalysis 5,9 δισ., TRM Labs 6,36 δισ., Elliptic 6,43 δισ.
- Ποιος: το FBI απέδωσε την επίθεση στη Βόρεια Κορέα στις 31 Οκτωβρίου. Οι TRM Labs, Chainalysis και Elliptic δείχνουν την ίδια μονάδα, την TraderTraitor, στην οποία αποδίδεται και η Bybit.
- Παγωμένα: περίπου 3 δισ. δολάρια, κυρίως stablecoins. Η Elliptic έχει επαληθεύσει τα 2,85 δισ.
- Πελάτες: η Binance λέει ότι τη ζημιά την απορροφά η ίδια, όχι οι χρήστες. Ανέφερε ότι ως την 1η Νοεμβρίου είχε αντικαταστήσει περίπου το 95% των κλεμμένων.
- Τώρα: οι αναλήψεις ξεκίνησαν σταδιακά την 1η Νοεμβρίου, πρώτα Bitcoin, μετά Ethereum και BNB Smart Chain.
Χρονολόγιο
Όλες οι ώρες σε UTC, από την ανάλυση της TRM Labs πάνω στο blockchain:
- 28 Οκτ, πρωί: το wallet του επιτιθέμενου λαμβάνει τρεις μικρές αναλήψεις από τον mixer Tornado Cash.
- 29 Οκτ, νωρίτερα: ο κώδικας της επίθεσης εγκαθίσταται και δοκιμάζεται σε τρία wallets.
- 20:05–20:09: πέντε wallets της Binance στο XRP Ledger στέλνουν 233 εκατ. XRP σε μία διεύθυνση. Ακολουθούν Solana και Optimism.
- 20:20: 18.270 BTC φεύγουν από hot wallet Bitcoin. Στο Ethereum, ο επιτιθέμενος υποβάλλει 50 υπογεγραμμένες εξουσιοδοτήσεις για ένα hot wallet. Το Tron ακολουθεί μέσα σε δύο λεπτά.
- Περίπου 20:23: αδειάζει ολόκληρο το υπόλοιπο εκείνου του hot wallet στο Ethereum, μαζί με 167.464 ETH και 1,6 δισ. USDT.
- 20:41–23:56: νέες καταθέσεις που φτάνουν στο παραβιασμένο wallet αδειάζουν άλλες έξι φορές.
- 21:01–22:10: Tether, Circle, Ripple και World Liberty Financial παγώνουν stablecoins στα wallets του επιτιθέμενου.
- 23:05: δεύτερο κύμα σε Avalanche και Polygon.
- 31 Οκτ: το FBI αποδίδει την κλοπή στη Βόρεια Κορέα.
- 1 Νοε: οι αναλήψεις αρχίζουν να ανοίγουν ξανά.
Από πού έφυγαν τα χρήματα
| Blockchain | Ποσό (περίπου) | Κύρια στοιχεία |
|---|---|---|
| Ethereum | 3,79 δισ. $ | 200.630 ETH, 1,875 δισ. USDT, 823 εκατ. USDC, 88,5 εκατ. RLUSD |
| Bitcoin | 1,47 δισ. $ | 18.270 BTC |
| Tron | 628 εκατ. $ | 612,7 εκατ. USDT, 46,4 εκατ. TRX |
| XRP Ledger | 296 εκατ. $ | 233,46 εκατ. XRP |
| Solana | 96 εκατ. $ | 970.500 SOL |
| Arbitrum, Optimism, Base | 39 εκατ. $ | μαζί με 74,6 εκατ. ARB |
| Avalanche | 28 εκατ. $ | |
| Polygon | 10 εκατ. $ |
Πηγή: TRM Labs, σε τιμές της στιγμής κάθε μεταφοράς.
Πώς έγινε: τι είναι επιβεβαιωμένο και τι ανάλυση
Τι λέει η Binance. Το πρώτο της εύρημα έδειχνε το παραβιασμένο laptop ενός μηχανικού DevOps και μη εξουσιοδοτημένη πρόσβαση σε ένα service container. Αργότερα ανέφερε και άλλα σημεία παραβίασης, και ο συν-CEO Richard Teng είπε ότι η επίθεση ήταν πιο σύνθετη από κατάχρηση των δικαιωμάτων ενός μηχανικού. Η Binance λέει ότι δεν βρήκε ένδειξη διαρροής ιδιωτικού κλειδιού. Η πλήρης ανάλυση εκκρεμεί.
Τι βλέπουν οι ερευνητές στο blockchain. Αυτό είναι ανάλυση, όχι επιβεβαίωση της Binance. Η Elliptic συμπεραίνει ότι ο επιτιθέμενος δεν χρειάστηκε να κλέψει κλειδιά, γιατί τα ίδια τα συστήματα της Binance εξαπατήθηκαν και υπέγραψαν τις συναλλαγές. Η TRM Labs διαβάζει με τον ίδιο τρόπο τις συντονισμένες μεταφορές: το πιθανότερο είναι ότι παραβιάστηκε το ίδιο το σύστημα υπογραφής των hot wallets.
Το πιο εντυπωσιακό κομμάτι είναι στο Ethereum. Μια δυνατότητα από αναβάθμιση του 2025, το EIP-7702, επιτρέπει σε ένα κανονικό wallet να αναθέτει τη συμπεριφορά του σε ένα smart contract. Ο επιτιθέμενος απέκτησε 50 τέτοιες υπογεγραμμένες εξουσιοδοτήσεις, μία για κάθε επόμενο αριθμό συναλλαγής ώστε σίγουρα μία να ισχύει, όλες προς ένα μικρό contract «σκούπα» που υπάκουε μόνο σ' εκείνον. Μόλις μία ενεργοποιήθηκε, το wallet ήταν ουσιαστικά δικό του. Γι' αυτό άδειαζαν και καταθέσεις που έφταναν ώρες αργότερα.
Δεν συμφωνούν όλοι στις λεπτομέρειες. Ο πρώην επικεφαλής του Mt. Gox, Mark Karpelès, είπε στο Reuters ότι οι επιτιθέμενοι μάλλον είχαν κλειδιά για τουλάχιστον δύο wallets. Η Elliptic θεωρεί πιθανή είσοδο το social engineering, όπως ψεύτικες προσφορές εργασίας ή τεστ προγραμματισμού που εγκαθιστούν κακόβουλο λογισμικό, αλλά αυτό είναι εκτίμηση, όχι εύρημα.
Ποιος το έκανε, και πού πάνε τα χρήματα
Το FBI, η TRM Labs (με «υψηλή βεβαιότητα»), η Chainalysis και η Elliptic δείχνουν όλοι την TraderTraitor της Βόρειας Κορέας. Η Elliptic εκτιμά ότι φορείς συνδεδεμένοι με τη χώρα είχαν ήδη κλέψει πάνω από 6,5 δισ. δολάρια σε κρυπτονομίσματα, οπότε αυτή η μία επίθεση σχεδόν διπλασιάζει το σύνολο. Η ίδια η Binance δεν έχει αποδώσει την επίθεση σε κανέναν.
Τα stablecoins ήταν το αδύνατο σημείο του επιτιθέμενου, γιατί οι εκδότες τους μπορούν να τα παγώσουν. Μέσα σε λίγες ώρες η Tether πάγωσε περίπου 1,77 δισ. USDT και η Circle περίπου 825 εκατ. USDC. Το Bitcoin και το Ether δεν έχουν τέτοιον εκδότη. Η Elliptic εκτιμά ότι ο επιτιθέμενος ελέγχει ακόμα περίπου 3,25 δισ. δολάρια που δεν παγώνουν, σε πάνω από 800 διευθύνσεις, και πουλά με ζημιά 12–26% για να κινηθεί γρήγορα. Το πάγωμα δεν είναι και επιστροφή: ο Eric Jardine της Chainalysis είπε στο CNBC ότι η επιστροφή μπορεί να πάρει μήνες ή χρόνια.
Τι σημαίνει για τους πελάτες της Binance
Η Binance λέει ότι «θα απορροφήσει το οικονομικό κόστος των κλεμμένων, όχι οι χρήστες μας». Δέσμευσε πάνω από 6,34 δισ. δολάρια, από το ταμείο έκτακτης ανάγκης SAFU, μέρος του ασφαλιστικού ταμείου Futures και το εταιρικό της ταμείο. Σύμφωνα με την τελευταία αναλυτική ενημέρωσή της, τα BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD και ZEC καλύπτονται πλήρως, και συνεχίζει να αγοράζει το λιγότερο ρευστό υπόλοιπο. Υπόσχεται απόδειξη αποθεματικών με zero-knowledge γύρω στις 3 Νοεμβρίου, ώστε οι χρήστες να επαληθεύουν τα δικά τους υπόλοιπα.
Προσοχή: «καλύφθηκαν» δεν σημαίνει «ανακτήθηκαν». Η Binance αντικατέστησε τα νομίσματα με δικά της χρήματα· τα περισσότερα κλεμμένα κυκλοφορούν ακόμα. Οι εκροές φέρεται να εκτοξεύτηκαν και μετά να σταθεροποιήθηκαν, και ο Sean Farrell της Fundstrat είπε στο CNBC ότι δεν βλέπει ουσιαστικό κίνδυνο φερεγγυότητας. Οι αγορές ταλαντεύτηκαν αλλά δεν κατέρρευσαν: το Bitcoin έπιασε χαμηλό έξι εβδομάδων στα 76.368 δολάρια και τη Δευτέρα ήταν ξανά πάνω από τα 78.000.
Τι μας διδάσκει
Το μεγαλύτερο ανταλλακτήριο του κόσμου είχε ταμείο, ομάδα ασφαλείας και όλα τα βλέμματα πάνω του, και παρ' όλα αυτά έχασε 6,3 δισ. δολάρια σε περίπου είκοσι λεπτά. Δύο μαθήματα ξεχωρίζουν. Ένα υπόλοιπο σε ανταλλακτήριο είναι τόσο ασφαλές όσο το ίδιο το ανταλλακτήριο, και όσο μεγαλύτερο είναι, τόσο μεγαλύτερος στόχος γίνεται. Και αυτή η επίθεση δεν χρειάστηκε κάποιο έξυπνο bug σε smart contract: χρειάστηκε πρόσβαση στο μηχάνημα που λέει «ναι». Η Binance μπορούσε να απορροφήσει τη ζημιά. Ένα μικρότερο ανταλλακτήριο δεν θα μπορούσε.
Πώς να προστατέψετε τα κρυπτονομίσματά σας
Δεν μπορείτε να ασφαλίσετε τους servers ενός ανταλλακτηρίου. Μπορείτε όμως να αποφασίσετε πόσα αφήνετε εκεί, και πόσο δύσκολα θα σας ξεγελάσουν.
Αν είστε πελάτες της Binance, τώρα
- Περιμένετε απάτες. Ψεύτικα μηνύματα «ασφαλείας», σελίδες αποζημίωσης, σύνδεσμοι «άνοιξαν οι αναλήψεις» και υπηρεσίες ανάκτησης ακολουθούν πάντα ένα τέτοιο hack. Χρησιμοποιείτε μόνο την επίσημη εφαρμογή ή μια διεύθυνση που πληκτρολογείτε μόνοι σας.
- Κανείς νόμιμος δεν θα ζητήσει τον κωδικό σας, κωδικό 2FA ή seed phrase, αμοιβή για να αποδεσμεύσει τα χρήματά σας, λογισμικό απομακρυσμένης πρόσβασης όπως το AnyDesk, ή μεταφορά σε «ασφαλές wallet».
- Μη βιάζεστε. Σύμβουλοι που μίλησαν στο Yahoo Finance προειδοποιούν για βιαστικές μεταφορές σε μη επαληθευμένους προορισμούς. Έτσι χάνει κανείς χρήματα δεύτερη φορά.
- Ελέγξτε το υπόλοιπό σας με την απόδειξη αποθεματικών της Binance, μόλις βγει η πλήρης απόδειξη.
Θωρακίστε κάθε λογαριασμό σε ανταλλακτήριο
- Χρησιμοποιήστε μοναδικό κωδικό και κλειδί ασφαλείας ή passkey αντί για κωδικούς SMS.
- Ενεργοποιήστε τη λευκή λίστα διευθύνσεων ανάληψης, ώστε τα χρήματα να πηγαίνουν μόνο σε διευθύνσεις που έχετε εγκρίνει από πριν.
- Ορίστε anti-phishing code, όπου υπάρχει, για να ξεχωρίζετε τα αληθινά email από τα ψεύτικα.
- Διαγράψτε παλιά API keys και συνδέσεις εφαρμογών, και μη δίνετε ποτέ σε API key δικαίωμα ανάληψης.
- Χρησιμοποιήστε ξεχωριστό email μόνο για τα κρυπτονομίσματα.
Στα ανταλλακτήρια, μόνο όσα κάνετε trade
- Μεταφέρετε τα μακροπρόθεσμα σε wallet που ελέγχετε εσείς, ιδανικά hardware wallet αγορασμένο απευθείας από τον κατασκευαστή.
- Γράψτε το seed phrase σε χαρτί ή μέταλλο. Ποτέ φωτογραφία, ποτέ πληκτρολόγηση, ποτέ σε cloud ή password manager.
- Στείλτε πρώτα μια μικρή δοκιμαστική συναλλαγή, και ελέγξτε τη διεύθυνση στην οθόνη της συσκευής.
- Για μεγάλα ποσά, σκεφτείτε ένα multisig wallet που χρειάζεται πολλά κλειδιά, σε διαφορετικά μέρη.
- Το μοίρασμα σε περισσότερα από ένα wallet ή ανταλλακτήριο περιορίζει τη ζημιά από μια μεμονωμένη αποτυχία.
Να είμαστε όμως ειλικρινείς για το αντάλλαγμα. Με το self-custody αλλάζετε τον κίνδυνο να αποτύχει ένα ανταλλακτήριο με τον κίνδυνο να κάνετε εσείς λάθος, και δεν υπάρχει ταμείο SAFU για ένα χαμένο seed phrase. Φροντίστε κάποιος που εμπιστεύεστε να μπορεί να φτάσει τα χρήματά σας αν σας συμβεί κάτι.
Διαβάστε τι υπογράφετε
Αυτό το hack κατέληξε σε υπογραφές, και το ίδιο κόλπο δουλεύει και στο σπίτι, σε πολύ μικρότερη κλίμακα.
- Αποφύγετε το blind signing. Αν το wallet δεν μπορεί να σας δείξει καθαρά τι κάνει μια συναλλαγή, μην την εγκρίνετε.
- Μεγάλη προσοχή στα αιτήματα ανάθεσης. Μια εξουσιοδότηση EIP-7702 ή μια απεριόριστη έγκριση token μπορεί να παραδώσει ένα wallet χωρίς να φαίνεται καμία μεταφορά.
- Ελέγχετε τακτικά τις παλιές εγκρίσεις με εργαλείο όπως το Revoke.cash.
- Κρατήστε ξεχωριστό «ζεστό» wallet με μικρά ποσά για σύνδεση σε εφαρμογές, και μη συνδέετε ποτέ το wallet με τις οικονομίες σας.
Αν δουλεύετε στην τεχνολογία ή έχετε εταιρεία
Η ειδικότητα της TraderTraitor είναι οι άνθρωποι. Να είστε καχύποπτοι με απρόσμενες προσφορές εργασίας, «τεστ προγραμματισμού για το σπίτι» και repositories που σας ζητούν να τρέξετε. Αντιμετωπίστε τα ως πιθανό malware και τρέξτε τα σε ένα αναλώσιμο virtual machine. Αν η εταιρεία σας διαχειρίζεται κεφάλαια, μετράνε οι γνωστοί έλεγχοι: συστήματα υπογραφής απομονωμένα από τα καθημερινά laptop, έγκριση μεγάλων αναλήψεων από πολλά άτομα, χρονικές καθυστερήσεις και όρια, και ειδοποιήσεις για ασυνήθιστες συναλλαγές και αναθέσεις.
Αν πέσατε θύμα απάτης
Καταγγείλτε το στην αστυνομία (στην Ελλάδα, στη Δίωξη Ηλεκτρονικού Εγκλήματος) και, στις ΗΠΑ, στο IC3 του FBI. Όποιος επικοινωνεί μαζί σας υποσχόμενος να ανακτήσει τα κρυπτονομίσματά σας έναντι αμοιβής, σχεδόν σίγουρα στήνει την επόμενη απάτη.
Πρόκειται για γενικές πληροφορίες ασφάλειας, όχι για χρηματοοικονομική ή επενδυτική συμβουλή.
Πηγές
- Binance: Security Incident, Update #3
- TRM Labs: North Korea steals $6.36 billion from Binance
- Elliptic: The largest theft in history
- The Block: Inside the largest crypto hack on record
- The Hacker News: Binance security breach
- CNBC: αναλήψεις και κάλυψη και τι ακολουθεί
- Al Jazeera: What we know
- AP μέσω PBS NewsHour: What to know
- Crypto Briefing: Binance stabilizes
- Yahoo Finance: What Binance users should do
Share this post
Help others discover this content by sharing it on your favorite social networks!
Εγγραφείτε στο Newsletter μου
Μείνετε ενημερωμένοι με τις τελευταίες ενημερώσεις και ιδέες.
Δεν θα μοιραστούμε ποτέ το email σας με κανέναν άλλον.
admin
Senior Fullstack Developer
Σας ευχαριστώ που διαβάσατε το άρθρο μου! Εάν το βρήκατε χρήσιμο, παρακαλώ σκεφτείτε να το μοιραστείτε με το δίκτυό σας. Θέλετε να συζητήσουμε το έργο σας ή χρειάζεστε βοήθεια στην ανάπτυξη ιστού; Κλείστε μια συνάντηση μαζί μου, ή ακόμα και κεράστε με έναν καφέ ☕️ με τους παρακάτω συνδέσμους. Η υποστήριξή σας σημαίνει πολλά περισσότερα από έναν καφέ. Είναι ένα κίνητρο για να συνεχίσω να γράφω και να δημιουργώ χρήσιμο περιεχόμενο.
Σχετικά Άρθρα
All essays →- 2 Νοε 2026
Ο υπολογιστής AI της AMD: πόσο κοστίζει το Ryzen AI Halo και τι μπορεί πραγματικά να κάνει
- 27 Οκτ 2026
World of Warcraft: Forever: δεκαοκτώ χρόνια μετά, μπαίνω στον πειρασμό να ξαναμπώ
- 15 Οκτ 2026
Δωρεάν AI από τη NVIDIA: πρακτικός οδηγός για το build.nvidia.com
- 9 Οκτ 2026
Υποψήφιοι ως Business Innovator: ένα γράμμα που το άνοιξα όρθιος